
Daftar isi
Nginx Proxy Manager vs Caddy vs Traefik: ketiganya sama-sama bisa menaruh banyak aplikasi Docker di satu VPS, masing-masing dengan subdomain dan HTTPS sendiri. Daripada membandingkan fitur di atas kertas, kami memasang ketiganya bergantian di VPS yang sama, di depan dua aplikasi yang sama, lalu mengukur RAM, waktu sampai HTTPS siap, beban CPU, dan setelan bawaannya.
Diuji 6 November 2026 di Super Cloud Regular 1 vCPU · 2 GB, Ubuntu 24.04.5 LTS, Docker 29.9.3, Compose v5.7.0. Versi: Caddy 2.11.9, Traefik v3.7.17, Nginx Proxy Manager 2.16.0. Sertifikat dari Let's Encrypt. Semua angka di bawah hasil ukur sendiri.
Hasil singkat: Nginx Proxy Manager vs Caddy vs Traefik
| Caddy | Traefik | Nginx Proxy Manager | |
|---|---|---|---|
| Cara mengatur | File teks (Caddyfile) |
Label di container aplikasi | Panel web |
| Ukuran image | 92 MB | 250 MB | 1,91 GB |
| RAM saat diam | 13,7 MiB | 21,9 MiB | 161,6 MiB |
| HTTPS siap untuk 2 domain | 9 detik | 13 detik | 22 detik (satu per satu) |
| HTTP → HTTPS otomatis | Ya (308) | Perlu 2 baris setelan (308) | Sakelar Force SSL, mati secara bawaan (301) |
| HTTP/2 | Ya | Ya | Sakelar HTTP/2 Support, mati secara bawaan |
| HTTP/3 | Ya (bawaan) | Tidak secara bawaan | Tidak |
| Kunci sertifikat bawaan | ECDSA P-256 | RSA 4096 | ECDSA P-384 |
| 1.000 request HTTPS | 10,9 detik, CPU puncak 28% | 16,2 detik, CPU puncak 94% (RSA 4096) → 10,9 detik, 29% setelah diganti EC256 | 11,5–13,6 detik, CPU puncak 24–30% |
| Menambah aplikasi | Tambah 3 baris, caddy reload |
Jalankan container berlabel | Isi form di panel |
Rinciannya, termasuk cara kami mengukur, ada di bawah.
Cara kami menguji
Dua aplikasi contoh berjalan di jaringan Docker bernama proxy, tanpa port yang dibuka ke internet: app1 (image traefik/whoami, menampilkan isi request) dan app2 (nginx, halaman bawaan). Reverse proxy-lah satu-satunya yang membuka port 80 dan 443.
docker network create proxy
# /opt/apps/compose.yaml
services:
  app1:
    image: traefik/whoami:v1.12.0
    restart: unless-stopped
    networks: [proxy]
  app2:
    image: nginx:stable-alpine
    restart: unless-stopped
    networks: [proxy]
networks:
  proxy:
    external: true
Proxy kami pasang satu per satu (port 80/443 hanya bisa dipakai satu proxy). Tiap proxy memakai subdomain sendiri agar tidak terkena batas Let's Encrypt untuk sertifikat yang sama.
- Waktu HTTPS: dihitung dari
docker compose up -dsampai kedua domain membalas200lewat HTTPS dengan sertifikat valid. - Beban: 1.000 request ke
app1(10 sekaligus) dari server lain, setiap request membuka koneksi TLS baru. RAM dan CPU proxy dicatat selama beban berjalan.
Caddy: paling ringan, paling sedikit setelan
# /opt/caddy/Caddyfile
app1.domainanda.com {
	reverse_proxy app1:80
}

app2.domainanda.com {
	reverse_proxy app2:80
}
# /opt/caddy/compose.yaml
services:
  caddy:
    image: caddy:2.11.9-alpine
    restart: unless-stopped
    ports:
      - "80:80"
      - "443:443"
      - "443:443/udp"
    volumes:
      - ./Caddyfile:/etc/caddy/Caddyfile:ro
      - caddy_data:/data
      - caddy_config:/config
    networks: [proxy]
volumes:
  caddy_data:
  caddy_config:
networks:
  proxy:
    external: true
Tanpa setelan tambahan, Caddy mengurus sertifikat, mengalihkan HTTP ke HTTPS (308), dan mengaktifkan HTTP/3. Itu sebabnya ada port 443/udp:
$ curl -sI https://app1.domainanda.com/
HTTP/2 200
alt-svc: h3=":443"; ma=2592000
via: 1.1 Caddy
Caddy juga meneruskan IP pengunjung asli ke aplikasi lewat header X-Forwarded-For.
Menambah aplikasi: tambahkan blok baru di Caddyfile, lalu muat ulang tanpa me-restart container:
docker compose exec caddy caddy reload --config /etc/caddy/Caddyfile
Domain ketiga sudah HTTPS 7 detik kemudian. Selama reload, kami memanggil app1 dua kali per detik: 40 dari 40 request tetap berhasil, tanpa jeda.
Traefik: otomatis membaca container, tapi cek jenis sertifikatnya
Traefik tidak memakai daftar domain di satu file. Ia membaca label di container aplikasi lewat Docker socket.
# /opt/traefik/compose.yaml
services:
  traefik:
    image: traefik:v3.7.17
    restart: unless-stopped
    command:
      - --providers.docker=true
      - --providers.docker.exposedbydefault=false
      - --providers.docker.network=proxy
      - --entrypoints.web.address=:80
      - --entrypoints.web.http.redirections.entrypoint.to=websecure
      - --entrypoints.web.http.redirections.entrypoint.scheme=https
      - --entrypoints.websecure.address=:443
      - --entrypoints.websecure.http.tls.certresolver=le
      - --certificatesresolvers.le.acme.storage=/letsencrypt/acme.json
      - --certificatesresolvers.le.acme.httpchallenge.entrypoint=web
      - --certificatesresolvers.le.acme.keytype=EC256
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - /var/run/docker.sock:/var/run/docker.sock:ro
      - letsencrypt:/letsencrypt
    networks: [proxy]
volumes:
  letsencrypt:
networks:
  proxy:
    external: true
Aplikasinya cukup diberi label:
  app1:
    image: traefik/whoami:v1.12.0
    networks: [proxy]
    labels:
      - traefik.enable=true
      - traefik.http.routers.app1.rule=Host(`app1.domainanda.com`)
Traefik v3.7.17 berjalan normal dengan Docker 29 tanpa peringatan di log. HTTPS siap dalam 13 detik. Menambah aplikasi ketiga cukup docker run dengan label di atas; HTTPS-nya siap 13 detik kemudian tanpa me-restart Traefik, dan app1 tetap 40/40 berhasil selama itu.
Temuan terpenting: kunci RSA 4096. Pada uji pertama (tanpa baris keytype), 1.000 request butuh 16,2 detik dengan CPU Traefik mencapai 94%, sedangkan Caddy hanya 28%. Ternyata Traefik secara bawaan meminta sertifikat dengan kunci RSA 4096-bit, yang membuat setiap handshake TLS jauh lebih berat:
Public Key Algorithm: rsaEncryption
    Public-Key: (4096 bit)
Setelah ditambah --certificatesresolvers.le.acme.keytype=EC256 (sertifikat lama dihapus agar diterbitkan ulang), uji yang sama selesai dalam 10,9 detik dengan CPU puncak 29%, setara Caddy. Di VPS 1 vCPU, satu baris ini sangat berarti.
Dua hal lain yang perlu diingat:
- HTTP ke HTTPS tidak otomatis; itulah fungsi dua baris
redirectionsdi atas. - Traefik membaca
/var/run/docker.sock. Akses ke socket Docker setara akses root ke server, walau dipasang:ro. Jangan membuka dashboard Traefik ke internet tanpa autentikasi.
Nginx Proxy Manager: panel web, tapi paling berat
# /opt/npm/compose.yaml
services:
  npm:
    image: jc21/nginx-proxy-manager:2.16.0
    restart: unless-stopped
    ports:
      - "80:80"
      - "443:443"
      - "127.0.0.1:81:81"
    volumes:
      - npm_data:/data
      - npm_letsencrypt:/etc/letsencrypt
    networks: [proxy]
volumes:
  npm_data:
  npm_letsencrypt:
networks:
  proxy:
    external: true
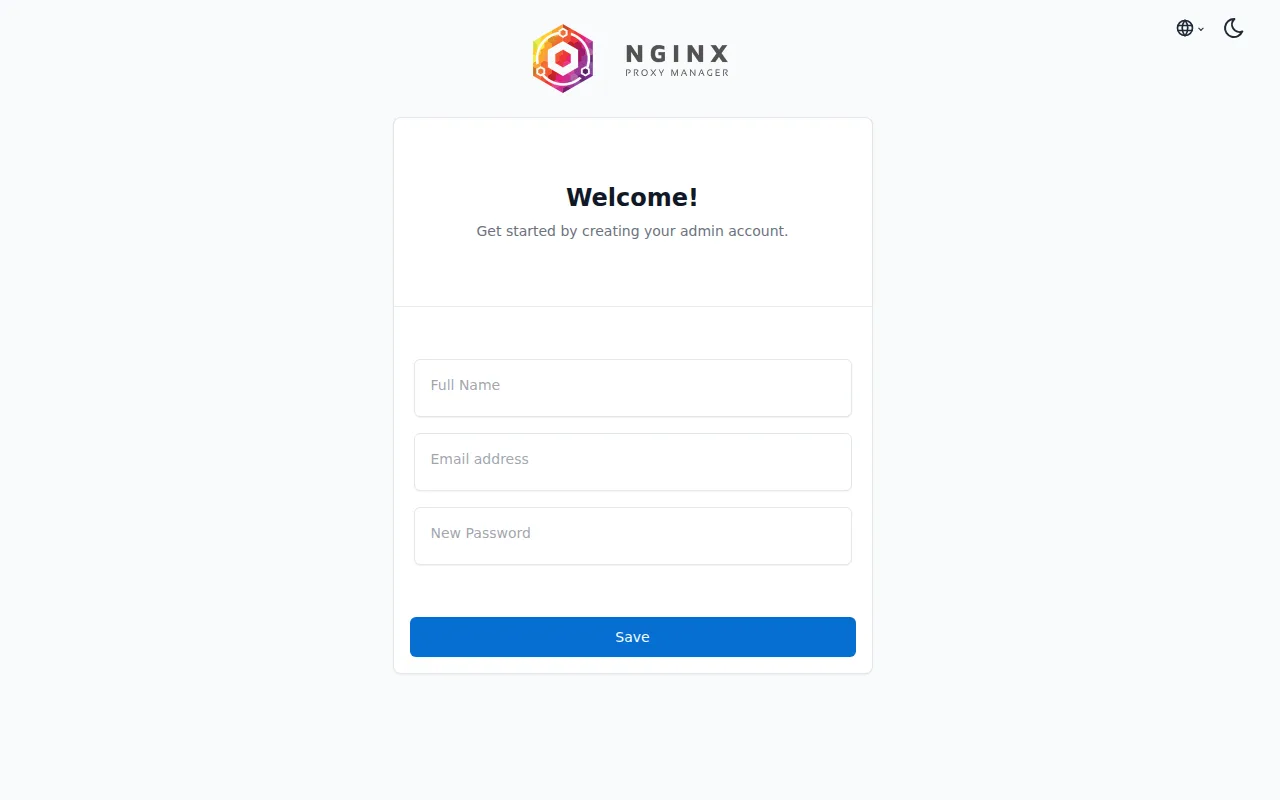
Versi 2.16 tidak lagi memakai login bawaan [email protected] / changeme. Saat panel pertama kali dibuka, NPM meminta Anda membuat akun admin:
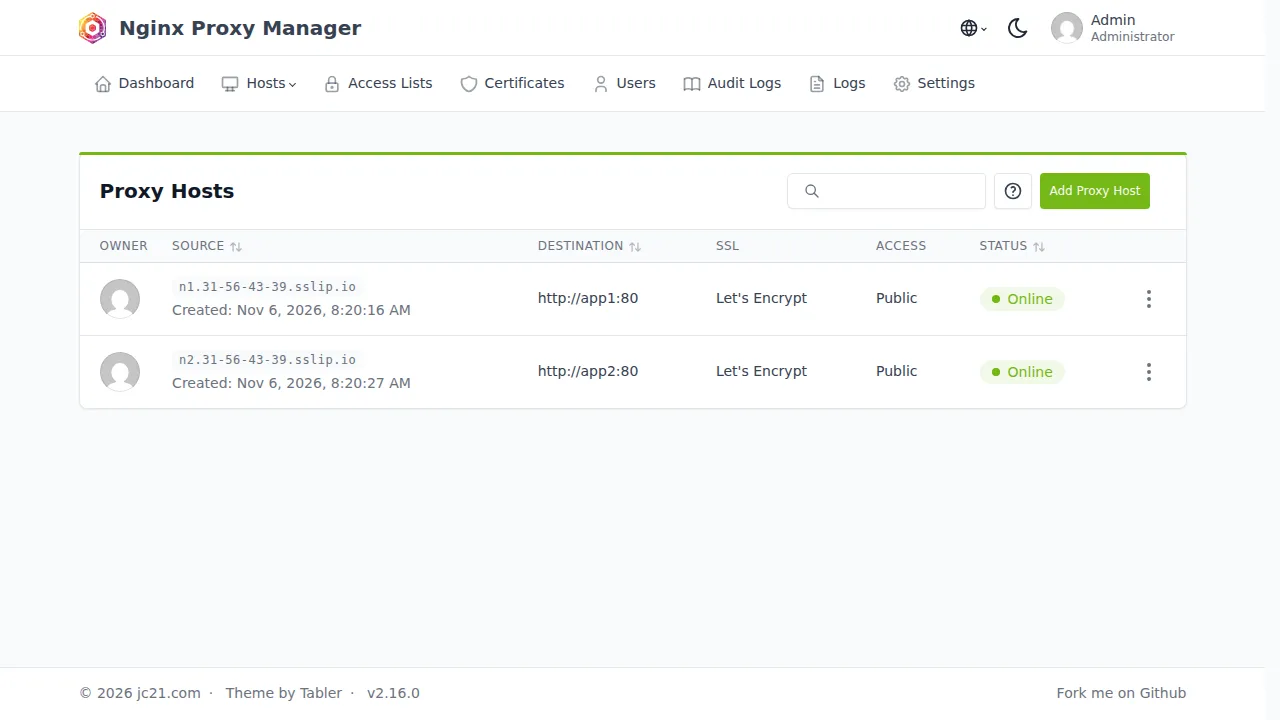
Setelah itu, setiap aplikasi ditambahkan dari Hosts → Proxy Hosts → Add Proxy Host: isi domain, Forward Hostname (app1, nama container) dan port 80, lalu di tab SSL pilih sertifikat Let's Encrypt baru.
Perhatikan tab SSL. Sakelar Force SSL dan HTTP/2 Support mati secara bawaan:
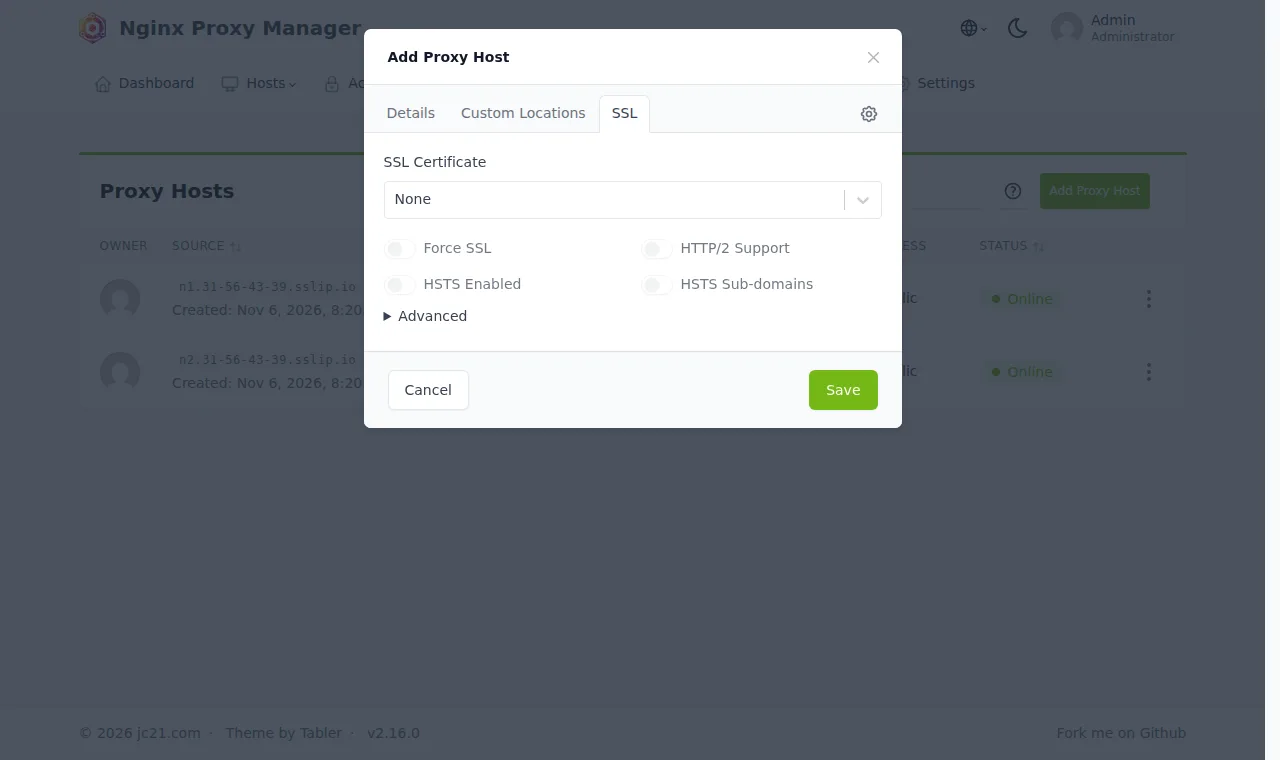
Selama keduanya mati, situs tetap bisa dibuka lewat http:// tanpa dialihkan, dan HTTPS-nya hanya HTTP/1.1. Setelah dinyalakan, HTTP dialihkan (301) dan HTTPS memakai HTTP/2. Sertifikat diterbitkan satu per satu, sekitar 10 detik per domain; untuk dua domain total 22 detik.
Port 81 dan firewall. Banyak panduan menulis "81:81". Kami mencobanya: walau UFW tidak punya aturan untuk port 81, panel admin NPM bisa dibuka dari internet (HTTP 200). Port yang dibuka Docker melewati UFW, seperti yang kami uji di Docker bypass UFW. Dengan "127.0.0.1:81:81" panel tertutup dari luar, dan Anda membukanya lewat tunnel SSH dari komputer sendiri:
ssh -L 8181:127.0.0.1:81 root@IP-VPS
# lalu buka http://127.0.0.1:8181 di browser
Harga kemudahan panel ini adalah sumber daya: RAM 161,6 MiB saat diam (sampai 182 MiB saat beban) dan image 1,91 GB. Di VPS 2 GB itu masih aman, tapi hampir 12 kali lipat Caddy.
Pilih yang mana?
- Pemula yang lebih nyaman klik daripada menulis file: Nginx Proxy Manager. Wajib ikat port 81 ke
127.0.0.1, dan nyalakan Force SSL serta HTTP/2 di setiap host. - Beberapa aplikasi yang jarang berubah, VPS kecil: Caddy. Paling hemat RAM, HTTPS paling cepat, HTTP/3 dan redirect sudah bawaan, dan seluruh setelan terbaca di satu file yang mudah di-backup.
- Banyak container yang sering ditambah atau dihapus: Traefik. Aplikasi baru cukup diberi label, tanpa menyentuh setelan proxy. Jangan lupa
keytype=EC256.
Dari sisi performa, ketiganya praktis setara untuk VPS kecil asal Traefik tidak memakai RSA 4096. Perbedaan nyatanya ada di RAM, cara mengatur, dan setelan bawaan yang harus diubah.
Kalau sertifikat tidak terbit
Ketiga proxy di atas memakai verifikasi HTTP dari Let's Encrypt, jadi syaratnya sama:
- Record A subdomain sudah mengarah ke IP VPS. Cek dengan
dig +short app1.domainanda.com. Cara mengatur DNS ada di panduan nameserver dan DNS. - Port 80 terbuka dari internet, termasuk di firewall (
sudo ufw allow 80/tcp). - Jangan berulang kali menghapus dan meminta sertifikat untuk domain yang sama saat mencoba-coba. Let's Encrypt membatasi jumlah sertifikat identik per minggu.
- Aplikasi dan proxy harus berada di jaringan Docker yang sama (
proxydi contoh ini). Nama yang ditulis di proxy adalah nama container atau service, bukanlocalhost.
Untuk dasar-dasar compose.yaml, volume, dan perintah sehari-hari, baca Tutorial Docker Compose untuk pemula. Contoh nyata satu aplikasi di belakang Caddy ada di Install n8n di VPS.
Coba sendiri
Uji seperti ini paling murah dilakukan di VPS per jam: pesan Super Cloud, bayar dari saldo per jam, lalu hapus servernya setelah selesai. Tagihan berhenti saat server dihapus, bukan saat dimatikan.